هک بایننس؛ چه شد، چقدر دزدیده شد و چقدرش مسدود شد؟
نیمهشب ۷ آبان هکرها بیش از ۶٫۳ میلیارد دلار از کیف پولهای بایننس روی یازده بلاکچین بیرون کشیدند؛ بزرگترین سرقت تاریخ. حدود ۳ میلیارد دلارش مسدود شده، بایننس میگوید ۹۰ درصد داراییهای دزدیدهشده را جایگزین کرده و برداشتها یکشنبه باز میشوند. گفتهایم چه شد و اگر در بایننس دارایی دارید، چه کنید.
فهرست مطالب۹ بخش
- چه اتفاقی افتاد؟
- کیف پولهای بایننس چطور خالی شدند؟
- نقش EIP-7702 در اتریوم
- چقدر دزدیده شد؟
- کار چه کسی بود؟
- چقدر از پولها مسدود شد؟
- چه چیزی در دست هکر ماند؟
- مسدودی برای کاربر ایرانی شمشیری دولبه است
- پول کاربران بایننس چه میشود؟
- بازار چه واکنشی نشان داد؟
- اگر در بایننس دارایی دارید، الان چه کنید؟
- هنوز چه چیزهایی معلوم نیست؟
از ساعت ۲۳:۳۵ پنجشنبه ۷ آبان ۱۴۰۵، هکرها در حدود سه ساعت بیش از ۶٫۳ میلیارد دلار از کیف پولهای بایننس روی یازده بلاکچین بیرون کشیدند و ۴٫۹ میلیارد دلارش فقط در ۱۴ دقیقه رفت. این بزرگترین سرقت تاریخ رمزارزهاست. شرکت ردیابی بلاکچین الیپتیک آن را احتمالاً بزرگترین سرقت تاریخ در هر زمینهای میداند.
بایننس هک را تأیید کرده، میگوید پول کاربران امن است و بیش از ۶٫۳۴ میلیارد دلار از دارایی خودش را برای جبران زیان کنار گذاشته است. شنبه ۹ آبان هم گفت ۹۰ درصد داراییهای دزدیدهشده را جایگزین کرده و گزارش اولیهٔ تازهای از اثبات ذخایرش منتشر کرد که برای ده دارایی اصلی، از جمله بیتکوین و تتر، دستکم ۱۰۰ درصد پشتوانه نشان میدهد. واریز کار میکند و برداشتها قرار است یکشنبه ۱۰ آبان باز شوند. بایننس اول گفته بود نفوذ از لپتاپ هکشدهٔ یکی از مهندسانش شروع شده، ولی حالا میگوید «نقاط نفوذ دیگری» هم پیدا کرده است.
تا عصر جمعه حدود ۲٫۸ تا ۳ میلیارد دلار از مال دزدیدهشده مسدود شده که بیشترش تتر و USDC است. ولی هکر هنوز حدود ۳٫۳ میلیارد دلار بیتکوین، اتر و داراییهای دیگری در اختیار دارد که هیچ ناشری نمیتواند مسدودشان کند. سه شرکت ردیابی بلاکچین، یعنی TRM Labs، Chainalysis و الیپتیک، حمله را کار هکرهای دولتی کره شمالی میدانند.
ماجرا هنوز ادامه دارد. عددها را تا حدود ساعت ۱۰ شب شنبه ۹ آبان، با ساعت و منبعشان آوردهایم و هر جا منبعها با هم نمیخوانند، گفتهایم.
چه اتفاقی افتاد؟
صرافیها بیشتر داراییشان را در کیف پولهای سرد و دور از اینترنت نگه میدارند و بخش کوچکتری را در کیف پولهای گرم میگذارند تا برداشتهای روزانهٔ کاربران را از آنها انجام دهند (فرق کیف پول سرد و گرم). این بار کیف پولهای بایننس روی یازده شبکه پشت سر هم خالی شدند: XRP، سولانا، NEAR، بیتکوین، ترون، اتریوم، آربیتروم، آپتیمیزم، بیس، آوالانچ و پالیگان. بزرگترینشان کیف پولی در اتریوم بود که در اتراسکن اسم Binance 14 را دارد و بیش از ۳۱ میلیون تراکنش انجام داده است.
حمله دستکم ۳۶ ساعت قبل آماده شده بود. به گفتهٔ TRM، کیف پول مهاجم از صبح چهارشنبه ۶ آبان سه برداشت کوچک از تورنادو کش گرفت؛ سرویسی که ردِ مبدأ پول را پنهان میکند. روز پنجشنبه مهاجم کدش را روی دو کیف پول امتحان کرد، نسخهٔ نهایی را روی کیف پول سومی تمرین کرد و چهار ساعت بعد همان کد را روی Binance 14 نشاند. صرافیها هیچوقت کارمزد تراکنشهایشان را از تورنادو کش نمیپردازند و همین اولین چیزی بود که تحلیلگرها را مطمئن کرد با جابهجایی عادی بایننس طرف نیستند.
بیشترِ ضربه در همان بیست دقیقهٔ اول وارد شد. زمان هر انتقال را سایت ردیابی PublicAML از خود تراکنشهای روی بلاکچین استخراج کرده است.
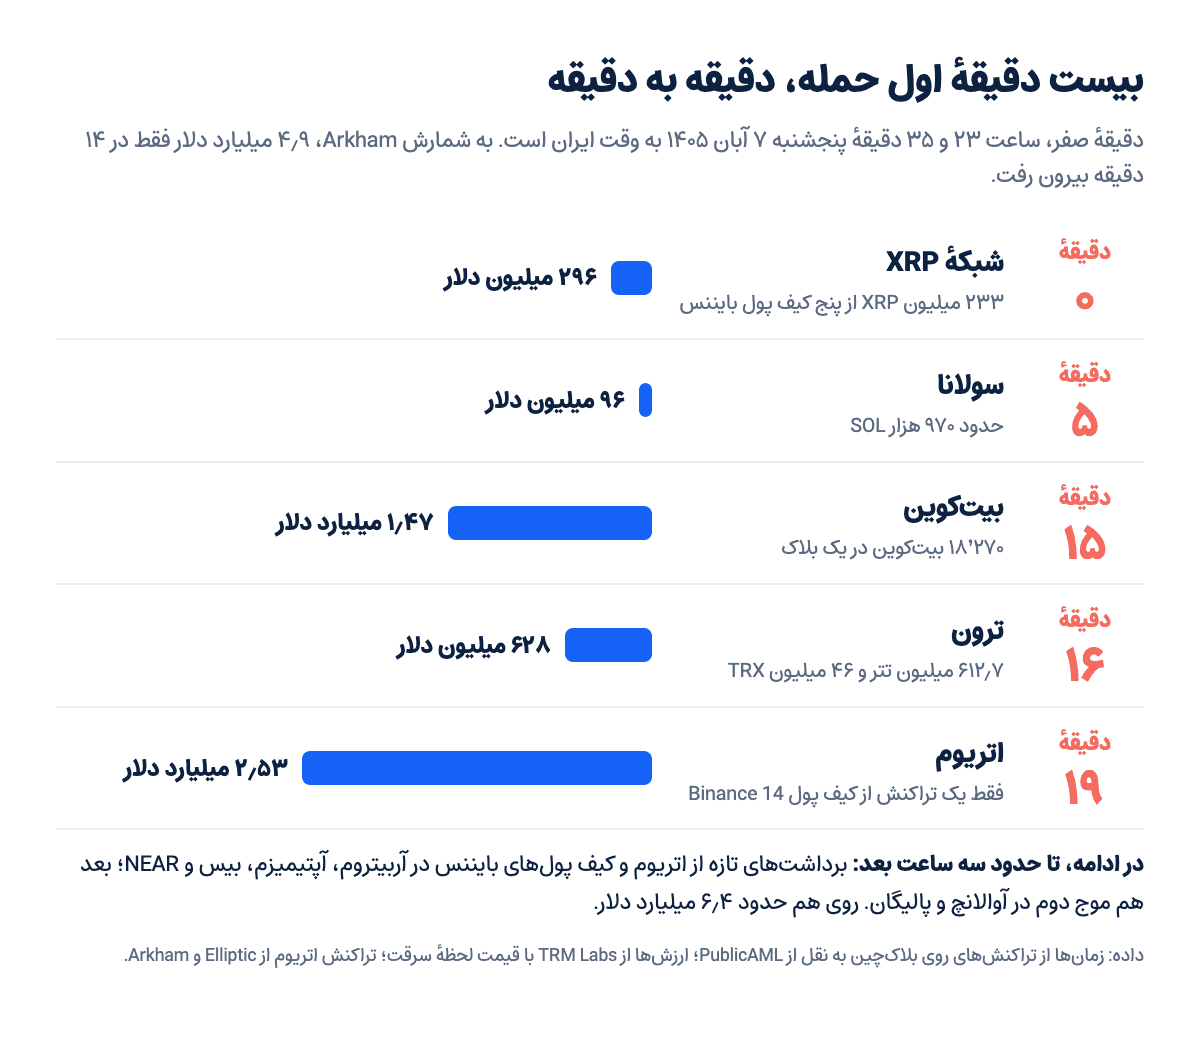
ساعتهای جدول به وقت ایراناند و از گزارش TRM، پستهای رسمی بایننس و گزارش زندهٔ کوینتلگراف گرفته شدهاند:
زمان | چه اتفاقی افتاد |
|---|---|
چهارشنبه ۶ آبان | کیف پول مهاجم سه برداشت کوچک از تورنادو کش میگیرد |
پنجشنبه ۷ آبان | مهاجم کدش را روی سه کیف پول آزمایشی امتحان میکند |
۲۳:۳۵ تا ۲۳:۳۹ | پنج کیف پول بایننس روی شبکهٔ XRP روی هم ۲۳۳٫۴۶ میلیون XRP را به یک آدرس مهاجم میفرستند |
حدود ۲۳:۴۰ | کیف پولهای بایننس در سولانا و آپتیمیزم هم خالی میشوند |
۲۳:۵۰ | ۱۸٬۲۷۰ بیتکوین از کیف پول گرم بیتکوین بایننس بیرون میرود و در همان بلاک به تکههای ۱۰۰۰ بیتکوینی شکسته میشود |
۲۳:۵۱ | کیف پول Binance 14 در اتریوم با امضای خودش به قرارداد مهاجم سپرده میشود |
حدود ۲۳:۵۲ | ۶۱۲٫۷ میلیون تتر و ۴۶٫۴ میلیون TRX از کیف پول گرم بایننس در ترون بیرون میرود |
۲۳:۵۴ | Binance 14 در یک تراکنش ۱۶۷٬۴۶۴ اتر، ۱٫۶۱۵ میلیارد تتر و ۶۲ توکن دیگر را به آدرس مهاجم میفرستد |
جمعه ۸ آبان، ۰۰:۰۲ | تحلیلگری با اسم مستعار Spreek ماجرا را در ایکس علنی میکند |
۰۰:۳۱ و ۰۰:۳۴ | تتر و Circle کیف پول اصلی مهاجم را مسدود میکنند |
۰۰:۴۵ | چانگپنگ ژائو (CZ)، بنیانگذار بایننس، مینویسد «به نظر هک است» |
۰۰:۵۴ | بایننس در اولین بیانیه میگوید گزارش یک مشکل امنیتی احتمالی را بررسی میکند |
۰۱:۳۱ و ۰۱:۴۰ | ریپل و World Liberty Financial هم RLUSD و USD1 مهاجم را مسدود میکنند |
حدود ۰۲:۰۰ | بایننس برداشت را روی چند شبکه میبندد |
۰۲:۳۵ | موج دوم: کیف پولهای بایننس در آوالانچ و پالیگان هم خالی میشوند |
۰۳:۰۵ | بایننس میگوید مسدودیهای تأییدشده به ۲٫۵۴ میلیارد دلار رسیده است |
۰۳:۳۴ و ۰۳:۴۳ | یی هی، مدیرعامل مشترک بایننس، و خود بایننس اعلام میکنند همهٔ زیان جبران میشود و واریز و برداشت بهکلی بسته میشود |
۰۳:۳۸ | شورای امنیت آربیتروم ۸٬۴۲۶ اتر و ۷۴٫۶ میلیون ARB را از کیف پول مهاجم بیرون میکشد |
۰۴:۲۲ | بایننس رقم مسدودیها را حدود ۳ میلیارد دلار اعلام میکند |
۰۵:۵۵ | بایننس یافتههای اولیه را منتشر میکند: لپتاپ هکشدهٔ یک مهندس و زیانی حدود ۶٫۳ میلیارد دلار |
۰۷:۴۷ | یی هی میگوید واریز عادی کار میکند و برداشتها ظرف ۴۸ ساعت باز میشوند |
۱۱:۰۷ | ریچارد تنگ، مدیرعامل مشترک بایننس، میگوید حمله «یک کار تککلیکی» نبوده است |
۱۲:۱۷ | بایننس میگوید جز لپتاپ، نقاط نفوذ دیگری هم پیدا کرده و برداشتها ۴۵ ساعت دیگر باز میشوند |
۱۴:۲۵ | بایننس اعلام میکند بیش از ۶٫۳۴ میلیارد دلار برای جبران زیان کنار گذاشته است |
۱۵:۰۸ تا ۱۶:۱۴ | هکر همهٔ AVAXهایش را در آوالانچ میفروشد و پولش را به اتریوم میبرد |
۱۶:۴۱ | به گفتهٔ یک منبع آگاه، بایننس برای پس گرفتن پولها با FBI همکاری میکند |
۱۷:۲۷ | Aave بازارهایش را دوباره باز میکند |
۱۸:۰۴ | ریچارد تنگ در ویدئویی میگوید برداشتها ظرف حدود ۴۰ ساعت باز میشوند و گزارش کامل ذخایر تا دوشنبه میآید |
شنبه ۹ آبان، ۰۳:۳۰ | بایننس موجودی ذخایرش را برای گزارش تازهٔ اثبات ذخایر ثبت میکند |
شنبه ۹ آبان | Chainalysis ترفند هکر برای فرار از مسدودی در ترون را شرح میدهد |
شنبه ۹ آبان | بایننس میگوید ۹۰ درصد داراییهای دزدیدهشده را جایگزین کرده و برداشتها یکشنبه باز میشوند |
کیف پولهای بایننس چطور خالی شدند؟
بایننس ساعت ۵:۵۵ صبح جمعه در یافتههای اولیهاش گفت مهاجم احتمالاً با هک کردن لپتاپ یکی از مهندسان DevOps، یعنی تیمی که زیرساخت سرورها را اداره میکند، به یکی از «کانتینرهای سرویس» بایننس راه پیدا کرده و از آنجا تراکنشهای برداشت غیرمجاز فرستاده است. کانتینر سرویس یکی از برنامههایی است که روی سرورهای صرافی کار میکنند. به گفتهٔ بایننس، هیچ نشانهای از لو رفتن کلید خصوصی کیف پولها پیدا نشده است.
شش ساعت بعد بایننس این روایت را کاملتر کرد: تحقیقات به «نقاط نفوذ دیگری» هم رسیده و حمله پیچیده بوده است، ولی بایننس نگفته این نقاط کجا هستند. ریچارد تنگ، مدیرعامل مشترک بایننس، هم نوشت مهاجم فقط از دسترسی یک مهندس استفاده نکرده، حمله «یک کار تککلیکی» نبوده و بایننس هیچ فردی را مقصر ندانسته است.
تنگ عصر جمعه در ویدئویی دو نکتهٔ تازه هم گفت. مهاجم با یک «سازوکار خودتخریبی» ابزارها و ردپاهایش را در حین حمله پاک کرده و همین ردیابی را سختتر کرده است. اجازهٔ EIP-7702 هم که کیف پول گرم بایننس را به قرارداد مهاجم سپرد، از مسیر عادی تأیید داخلی بایننس نگذشته بود. بایننس حالا امنیت همهٔ سامانههایش را بازبینی میکند: رایانههای کارمندان، زیرساخت ابری، مدیریت کلیدها و سامانههای امضا. بایننس میگوید زیرساخت آسیبدیده را مهار کرده، اجازههای مهاجم را لغو کرده و کنترلهای تازهای گذاشته است. شرح فنی کامل بعد از پایان تحقیق منتشر میشود و هنوز تاریخی برایش اعلام نشده است.
دادههای بلاکچین با همین روایت جور درمیآید. به گفتهٔ الیپتیک، روی ده شبکهٔ غیر از اتریوم، کیف پولهای بایننس بی هیچ ترفندی تراکنشهای معمولی امضا کردند و پول را برای مهاجم فرستادند. در خود اتریوم هم یک کیف پول گرم دیگر بایننس نُه انتقال به ارزش ۱۷۴ میلیون دلار را مستقیم برای مهاجم امضا کرد. TRM و الیپتیک هر دو نتیجه میگیرند که مهاجم توانسته به سامانهٔ امضای کیف پولهای گرم بایننس دستور بدهد. شرکت امنیتی Blockaid هم از «سوءاستفاده از کلید» حرف میزند، نه دزدیدن آن.
مثل این است که کسی راهی به اتاق امضای یک بانک پیدا کند و برگههای برداشت خودش را به امضای مسئول همان اتاق برساند: نه قفلی شکسته شده و نه مُهری دزدیده شده، ولی همهٔ امضاها معتبرند. الیپتیک میگوید هک بایبیت هم همین الگو را داشت؛ آنجا هم رایانهٔ یک برنامهنویس هک شد و رمزنگاری کیف پول دستنخورده ماند.
نقش EIP-7702 در اتریوم
در اتریوم مهاجم از قابلیتی به اسم EIP-7702 استفاده کرد. از بهروزرسانی Pectra در اردیبهشت ۱۴۰۴، یک کیف پول معمولی میتواند با یک اجازهٔ امضاشده، اختیار کارهایش را به یک قرارداد هوشمند بسپارد. هر اجازه فقط برای شمارهٔ تراکنشی (nonce) معتبر است که کیف پول در همان لحظه به آن رسیده است. کیف پول گرم بایننس پشت سر هم برداشت انجام میداد و این شماره مدام جلو میرفت. برای همین مهاجم ۵۰ اجازه برای ۵۰ شمارهٔ پشت سر هم آماده کرد تا دستکم یکی با شمارهٔ همان لحظه جور دربیاید. یکی جور درآمد و همین کافی بود.
سه دقیقه بعد، مهاجم با یک فرمان کل موجودی Binance 14 را بیرون کشید. اجازه هم سر جایش ماند و هر بار پول تازهای به این کیف پول رسید، مهاجم آن را هم برد؛ شش بار دیگر تا ساعت ۳:۲۶ بامداد. بایننس بعداً این اجازه را لغو کرد. ایراد از خود EIP-7702 هم نبود. ایدو بنناتان، مدیرعامل Blockaid، به کوینتلگراف گفت مهاجم بدون این قابلیت هم میتوانست پولها را ببرد، فقط به جای یک تراکنش باید چندین تراکنش میفرستاد. EIP-7702 کاری کرد که هر کسی امضای کیف پول را در اختیار داشت، بتواند با یک تراکنش همهچیز را ببرد.
چقدر دزدیده شد؟
برآوردها حالا همه حدود ۶٫۳ تا ۶٫۴ میلیارد دلارند:
برآورد | رقم |
|---|---|
حدود ۶٫۳ میلیارد دلار | |
۶٫۴۳ میلیارد دلار روی یازده بلاکچین | |
۶٫۳۶ میلیارد دلار روی ده بلاکچین | |
Chainalysis (کوینتلگراف) | حدود ۶٫۴ میلیارد دلار |
Arkham (PublicAML) | حدود ۶٫۳ میلیارد دلار در ۱۴۱ انتقال |
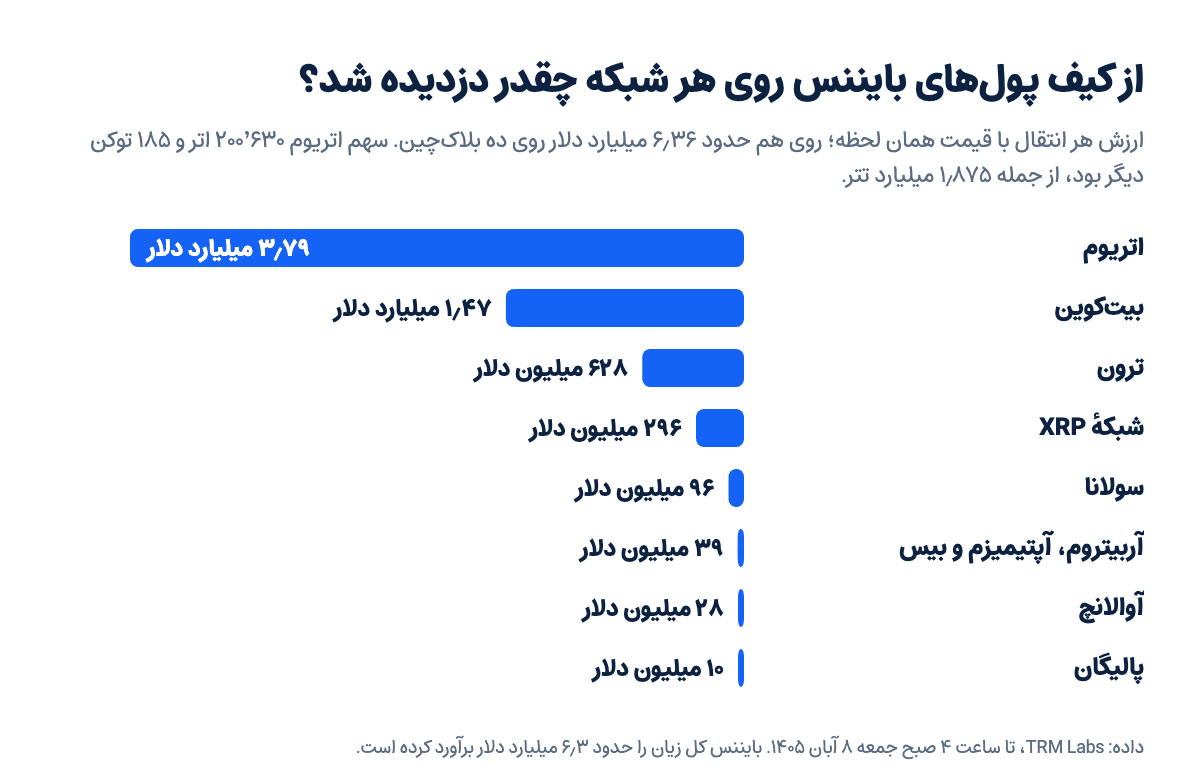
الیپتیک و TRM ارزش هر دارایی را با قیمت لحظهٔ سرقت حساب کردهاند. بیش از نیمی از مبلغ از اتریوم رفت: به شمارش الیپتیک ۳٫۸ میلیارد دلار در ۱۸۶ توکن، از جمله ۱٫۹ میلیارد تتر و ۸۲۳ میلیون USDC. دوسوم همین مبلغ، یعنی ۲٫۵۳ میلیارد دلار، فقط با یک تراکنش بیرون رفت. از شبکهٔ بیتکوین هم ۱۸٬۲۷۰ بیتکوین، به ارزش حدود ۱٫۴۷ میلیارد دلار، رفت. الیپتیک ۱۶۹ میلیون دلاری را که بعد از بسته شدن برداشتها از کیف پولهای بایننس بیرون رفت، حساب نکرده است؛ این پول به آدرسهای قدیمیِ بیربط به مهاجم رفت و به نظر میرسد بایننس دارایی خودش را جابهجا کرده است.
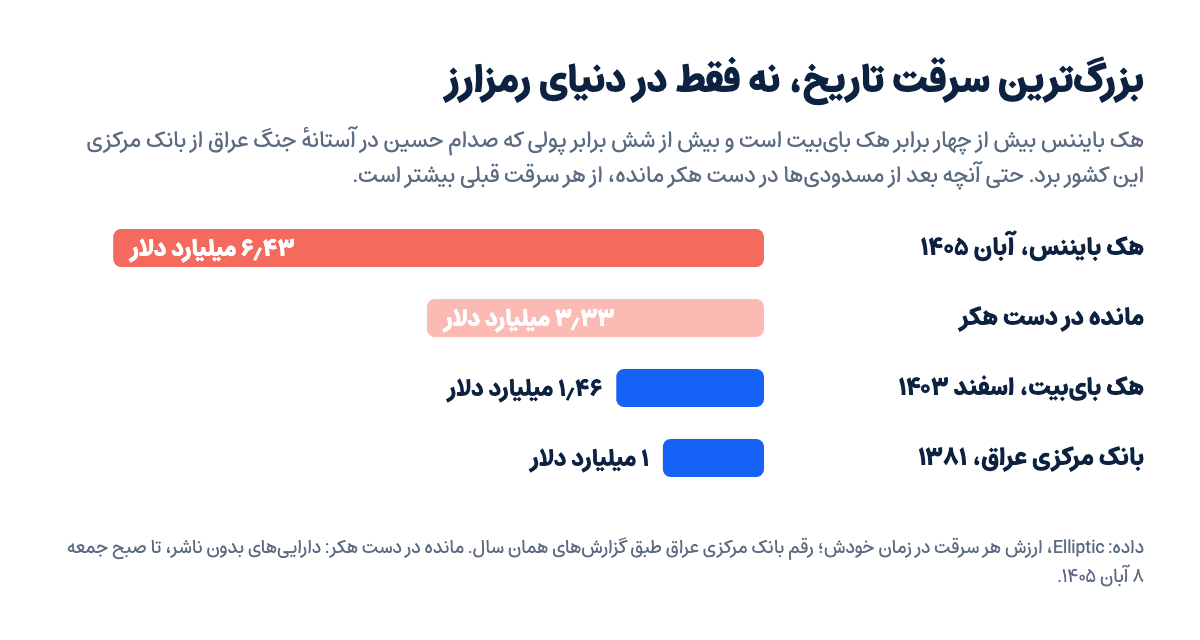
رکورد قبلی مال صرافی بایبیت بود: حدود ۱٫۵ میلیارد دلار در اسفند ۱۴۰۳ که FBI آن را کار هکرهای کره شمالی دانست. هک بایننس بیش از چهار برابر آن است. به گفتهٔ الیپتیک، این احتمالاً بزرگترین سرقت تاریخ است، نه فقط در دنیای رمزارز. پیش از بایبیت، این رکورد مال صدام حسین بود که در آستانهٔ حملهٔ آمریکا به عراق در اسفند ۱۳۸۱ حدود یک میلیارد دلار از بانک مرکزی این کشور برد.
CZ یادآوری کرده که این هک با حساب دلار بزرگترین است، ولی با حساب بیتکوین نه: صرافی متگاکس در سال ۱۳۹۲ حدود ۶۵۰ هزار بیتکوین، یعنی بیش از ۵ درصد کل بیتکوینهای آن زمان، از دست داد. به گفتهٔ او، در متگاکس و FTX تقریباً همهٔ کاربران و داراییهایشان آسیب دیدند، ولی این بار بایننس زیان را از جیب خودش میدهد (دیکریپت).
کار چه کسی بود؟
حالا سه شرکت ردیابی بلاکچین حمله را کار کره شمالی میدانند. TRM با «اطمینان بالا» آن را به TraderTraitor نسبت میدهد؛ گروهی از هکرهای دولتی کره شمالی که FBI هک بایبیت را هم کار آنها دانسته بود. جاناتان لوین، مدیرعامل Chainalysis، هم نوشته حمله «احتمالاً» کار همین گروه است. الیپتیک هم حمله را به کره شمالی نسبت داده است.
محکمترین سرنخ را ZachXBT، محقق مستقل بلاکچین، پیدا کرد. بخشی از پول بایننس بعد از گذشتن از پل THORChain به آدرسی در اتریوم رسید که پول هک ۳۸۸ میلیون دلاری صرافی بیتگت هم به آن رسیده بود و آن هک را هم کار کره شمالی میدانند. الیپتیک این ارتباط را جداگانه تأیید کرده است. نشانههای آشنای دیگری هم هست: پرداخت کارمزد مهاجم با برداشتهای کوچک از تورنادو کش، تمرین حمله از ساعتها قبل و امضاهایی که از پیش جمع شده و یکجا خرج شدهاند. شروع نفوذ از رایانهٔ یک کارمند هم آشناست: به گفتهٔ الیپتیک، FBI هشدار داده که TraderTraitor کارمندان شرکتهای رمزارزی را با ترفندهایی مثل آزمون برنامهنویسی یک آگهی استخدام جعلی فریب میدهد.
ولی خود الیپتیک چند دلیل برای احتیاط هم آورده است:
- فقط حدود ۳۹ هزار دلار از پول بایننس به آن آدرس مشترک رسیده است. این نشان میدهد دو سرقت شبکهٔ پولشویی مشترکی دارند، نه لزوماً یک دزد.
- هکرهای کره شمالی معمولاً استیبلکوینها را در چند دقیقه تبدیل میکنند، ولی این مهاجم تترها را ۳۷ دقیقه در اتریوم و ۴۶ دقیقه در ترون تقریباً دستنخورده نگه داشت.
- روش پولشویی هم فرق دارد: به جای پلهای بینزنجیرهای، هکر بیشتر با بازارسازها معامله کرده و از پروتکلهای وام استفاده کرده است. البته Chainalysis میگوید TraderTraitor پیشتر هم پروتکلهای وامدهی را برای فرار از مسدودی به کار برده است.
- FBI هک بایبیت را پنج روز بعد رسماً به کره شمالی نسبت داد. این بار هنوز هیچ دولتی چنین کاری نکرده و بایننس هم کسی را مقصر ندانسته است. بایننس میگوید با FBI و سرویس مخفی آمریکا همکاری میکند. FBI هم به دیکریپت گفته از ماجرا خبر دارد و با شرکایش هماهنگ است، ولی دربارهٔ مقصر چیزی نگفته است.
چقدر از پولها مسدود شد؟
تتر، USDC، RLUSD و USD1 را شرکتها منتشر میکنند و قرارداد هر کدام یک لیست سیاه دارد. وقتی ناشر آدرسی را در این لیست بگذارد، موجودی آن آدرس دیگر تکان نمیخورد؛ نه میشود فرستادش و نه تبدیلش کرد (مسدود شدن آدرس استیبلکوین). شبکهٔ آربیتروم هم شورای امنیتی دارد که در شرایط اضطراری میتواند دارایی را جابهجا کند. بیتکوین، اتر و XRP ناشر ندارند و کسی نمیتواند مسدودشان کند.
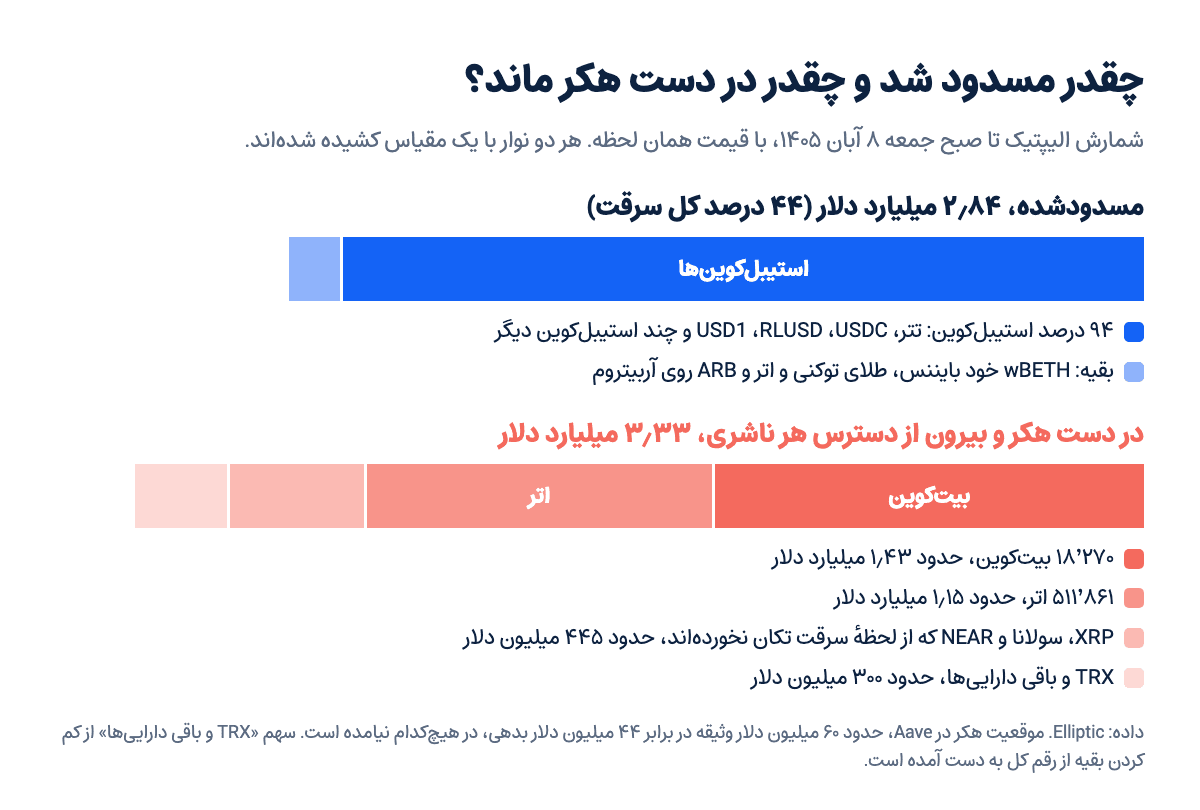
شمارشها حالا به هم نزدیکاند. الیپتیک تا ساعت ۱۰:۳۰ صبح جمعه ۲٫۸۴ میلیارد دلار مسدودی را روی بلاکچین تأیید کرده است، یعنی ۴۴ درصد کل سرقت. Chainalysis و Arkham حدود ۲٫۸ میلیارد دلار شمردهاند و بایننس از حدود ۳ میلیارد دلار حرف میزند. ۹۴ درصد مسدودیها استیبلکوین است. آربیتروم تنها شبکهای است که تقریباً همهٔ مال دزدیدهشده از آن دوباره از دسترس هکر بیرون آمده، ولی روی بیتکوین، XRP، سولانا و NEAR هیچ چیز مسدود نشده است.
ترکیب مسدودیها به تفکیک ناشر را TRM تا ساعت ۴ صبح جمعه اینطور شمرده است:
مسدودکننده | دارایی | مقدار مسدودشده |
|---|---|---|
تتر | USDT روی اتریوم، ترون، آوالانچ و پالیگان | حدود ۱٫۷۷ میلیارد دلار |
Circle | USDC | حدود ۸۲۵ میلیون دلار |
ریپل | RLUSD | ۴۰٫۵ میلیون دلار |
شورای امنیت آربیتروم | ETH و ARB روی آربیتروم | حدود ۳۰ میلیون دلار |
World Liberty Financial | USD1 | ۲۷٫۸ میلیون دلار |
جمع | حدود ۲٫۷ میلیارد دلار |
چند نکته دربارهٔ این عددها:
- فهرست مسدودکنندهها بلندتر شده است. به گزارش کوینتلگراف و الیپتیک، شرکت Paxos هم PAXG و USDP، شرکت StraitsX هم XUSD و شرکت First Digital هم FDUSD مهاجم را مسدود کردهاند. تتر طلای توکنی XAUt را قفل کرده، USDT0 تترهای مهاجم روی پالیگان را بسته و بایننس هم wBETH را که خودش منتشر میکند، مسدود کرده است. ZachXBT، با احتساب ۲۹٬۹۳۴ wBETH، بیش از ۲٫۸۳ میلیارد دلار مسدودی شمرده است (کریپتوتیکر). پروژههای کوچکتر هم دست به کار شدهاند: به گزارش کریپتو تایمز، Synthetix کمتر از یک ساعت بعد از سرقت، ظاهراً با اختیار مدیریتیاش روی قرارداد توکن، حدود ۸٫۴ میلیون SNX را از کیف پول هکر بیرون کشید و میگوید آن را به بایننس پس میدهد. Pundi X هم ۳٫۷۵ میلیون PUNDIX را قفل کرده و World Liberty Financial جز USD1، ۴۸ میلیون توکن WLFI به ارزش حدود ۲ میلیون دلار را هم مسدود کرده است.
- عدد تتر در طول شب بزرگتر شد. شرکت تتر ساعت ۰۰:۳۱ اول ۹۷۱ میلیون تتر را در کیف پول اصلی مهاجم قفل کرد و مدیرعاملش کمی بعد از بیش از ۱٫۵۶۷ میلیارد گفت. چون اجازهٔ EIP-7702 سر جایش مانده بود، برداشتهای بعدی هم به همان کیف پول قفلشده رسید و موجودیاش به ۱٫۱۷۵ میلیارد تتر رسید. تتر بعداً تترهای مهاجم را در کیف پولهای دیگری در اتریوم و ترون هم مسدود کرد.
- ریپل کمتر از عددی که اول گفته شد مسدود کرده است. یی هی گفته بود ریپل جلوی حرکت حدود ۲۰۰ میلیون دلار را گرفته است، ولی TRM روی بلاکچین ۴۰٫۵ میلیون RLUSD مسدودشده دیده است. هکر از ۸۸٫۵ میلیون RLUSD، ۴۸ میلیونش را پیش از مسدودی فروخته بود. ریپل RLUSD داخل کیف پول هکشدهٔ بایننس را هم قفل کرد تا پول تازهای از آن بیرون نرود.
- مسدود شدن با برگشتن پول یکی نیست. آری ردبورد از TRM به CNBC گفت معمولاً نهادهای قانونی اول حکم دادگاه یا حکم توقیف میگیرند و بعد تتر و Circle توکنهای مسدودشده را نابود میکنند و همان مقدار را برای صاحب اصلی دوباره منتشر میکنند. به گفتهٔ اریک جاردین از Chainalysis، مسدود کردن چند دقیقه طول میکشد، ولی برگرداندن پول ممکن است ماهها یا سالها طول بکشد.
چه چیزی در دست هکر ماند؟
هکر از همان دقیقههای اول با مسدودیها مسابقه داد و هرچه را میشد مسدود کرد، به داراییای تبدیل کرد که ناشر ندارد. به گفتهٔ الیپتیک، پیش از رسیدن مسدودیها حدود ۷۸۶ میلیون دلار استیبلکوین را به اتر و TRX تبدیل کرد و بقیه را هم از هر راهی که میشد، جابهجا کرد:
- در اتریوم ۴۳۴ میلیون تتر را از راه یونیسواپ، 1inch و بازارسازها به ۱۶۰٬۴۵۱ اتر تبدیل کرد، با قیمتی ۱۲ تا ۲۶ درصد بدتر از بازار؛ سرعت برایش از قیمت مهمتر بود.
- یک کیف پول دیگرش ۶۰ میلیون تتر در Aave گذاشت و ۱۹٬۷۶۲ اتر وام گرفت.
- در ترون ۲۳۴ میلیون تتر را در صرافی غیرمتمرکز SunSwap به ۶۳۸ میلیون TRX تبدیل کرد.
- حدود ۱۵۰ توکن کوچکتر را هم در صرافیهای غیرمتمرکز به اتر فروخت. فروش یکی از آنها، توکن قدیمی FunFair، قیمتش را در یونیسواپ بیش از ۹۰ درصد پایین آورد.
حاصلش این است که به شمارش الیپتیک، حالا حدود ۳٫۳۳ میلیارد دلار دارایی بدون ناشر روی حدود ۴۳ آدرس در دست هکر است: ۱۸٬۲۷۰ بیتکوین به ارزش حدود ۱٫۴۳ میلیارد دلار، ۵۱۱٬۸۶۱ اتر به ارزش حدود ۱٫۱۵ میلیارد دلار، ۲۳۳ میلیون XRP و ۶۷۰ میلیون TRX. بیتکوینها همان شب به ۱۹ آدرس، بیشترشان هزار بیتکوینی، تقسیم شدند و به گزارش PublicAML، تا ساعت ۵ عصر جمعه هیچکدام تکان نخورده بود. کیف پولهای بزرگ اتر هکر هم تا آن موقع حتی یک تراکنش نفرستاده بودند. XRP، سولانا و NEAR هم، روی هم حدود ۴۴۵ میلیون دلار، از لحظهٔ سرقت دستنخورده ماندهاند.
پولشویی هم آرامآرام شروع شده است. به نقل PublicAML از وبلاگ Chainalysis، هکر با برنامههای خودکار هزاران تراکنش در مدت کوتاهی میسازد و پول را بین آدرسها میچرخاند؛ گاهی هم آن را به آدرسهای قبلی برمیگرداند تا ردش گم شود. TRXها تکهتکه به دهها آدرس میروند و به گفتهٔ MistTrack، بخشی از آنها از پل کیف پول بیتگت به اتریوم رفته و به آدرسی رسیده که پیشتر پول هک صرافی Phemex هم به آن رسیده بود. PublicAML همچنین دیده که هکر از حدود ساعت ۱۵ تا ۱۶:۱۵ جمعه همهٔ AVAXهایش را، بیش از ۲ میلیون واحد، در آوالانچ به USDC فروخته است. بعد ۱۶٫۳ میلیون USDC را با پل خود Circle به اتریوم برده، هر بار در دو سه دقیقه به اتر تبدیل کرده و ۷٬۲۴۳ اتر حاصلش را در یک کیف پول جمع کرده است. این کار آنقدر سریع بود که Circle هیچکدام از آدرسها را مسدود نکرد. بامداد جمعه همین مسیر برای هکر جواب نداده بود و Circle حدود ۱٫۵ میلیون USDC او را قفل کرده بود. عجله گاهی به ضرر خود هکر هم تمام شده است: به گزارش Lookonchain، او حدود ۳٫۳ میلیون دلار توکن را اشتباهی به آدرس قرارداد یک توکن دیگر فرستاد و این پول احتمالاً دیگر به دست هیچکس نمیرسد.
Chainalysis شنبه ۹ آبان ترفند دیگری را هم شرح داد که هکر از همان ساعتهای اول در ترون به کار برده است. او TRX را به استیبلکوین تبدیل میکند، استیبلکوین را در یک پروتکل وامدهی میسپارد و به جایش «توکن رسید» میگیرد؛ توکنی که نشان میدهد سپرده مال کیست و ناشر استیبلکوین نمیتواند مسدودش کند. بعد این توکنها را به کیف پولهای تازه و بیسابقه میفرستد، آنجا دوباره به استیبلکوین تبدیلشان میکند، با پل از ترون بیرون میبرد و در شبکهٔ مقصد اتر میخرد. به گفتهٔ Chainalysis، این ترفند ردیابی را متوقف نمیکند و این شرکت مسیر این پولها را لحظهبهلحظه دنبال میکند.
TRM و الیپتیک انتظار دارند قدم بعدی هکر پلهای بینزنجیرهای، میکسرها، سرویسهای تبادل و دلالهای خارج از بورس (OTC) باشد. پولشویی هک بایبیت ماهها طول کشید و هر کدام از این مرحلهها جایی است که میشود پول را شناسایی و متوقف کرد.
پروتکلهای دیفای هم واکنش نشان دادند. Aave بامداد جمعه، برای احتیاط، ۱۷۵ بازار نسخهٔ ۳ را روی ۱۶ شبکه و ۱۱۷ بازار نسخهٔ ۴ را بست تا کسی نتواند سپردهٔ تازه بگذارد یا وام بگیرد؛ برداشت و بازپرداخت وامها در همهٔ این مدت باز بود. ساعت ۵:۲۷ عصر جمعه همهٔ این بازارها دوباره باز شد. به گفتهٔ استانی کولچوف، بنیانگذار Aave، همهٔ وامها، از جمله وام هکر، وثیقهٔ کافی دارند و قراردادهای Aave آسیبی ندیدهاند. Kamino هم روی سولانا وامدهی در بازار SOL و BTC را برای احتیاط متوقف کرد.
مسدودی برای کاربر ایرانی شمشیری دولبه است
ابزاری که این بار جلوی دزد را گرفت، همان ابزاری است که میتواند موجودی یک کاربر عادی را هم قفل کند. تتر در مهر ۱۴۰۵ اعلام کرد فقط از ابتدای سال میلادی در مسدود کردن نزدیک ۵۵۰ میلیون دلار تتر مرتبط با ایران همکاری کرده است. استیبلکوین برای نگه داشتن ارزش دلاری کاربردی است، ولی همیشه یک شرکت پشت آن است که میتواند آدرس را ببندد.
پول کاربران بایننس چه میشود؟
بایننس ساعت ۱۴:۲۵ جمعه اعلام کرد بیش از ۶٫۳۴ میلیارد دلار از دارایی خودش را برای جبران این هک کنار گذاشته است. ۵ میلیارد دلارش از قبل به همان توکنهایی است که دزدیده شده و بقیه را در بازار و از دلالهای خارج از بورس میخرد تا هر توکن دزدیدهشده یکبهیک جایگزین شود. به گفتهٔ بایننس، خرید توکنهای کممعامله ممکن است بیشتر طول بکشد. یی هی توضیح داده که صندوق SAFU و داراییهای خود بایننس بیشتر بیتکوین و اتر است و برای همین بایننس باید آلتکوینهای دزدیدهشده را بخرد. این ۶٫۳۴ میلیارد دلار جدا از ۳ میلیارد دلار مسدودشده است و تلاش برای پس گرفتن آن جداگانه ادامه دارد. سخنگوی بایننس به کوینتلگراف گفته این ۵ میلیارد دلار در کیف پولهای امانی بایننس است، ولی به دلایل امنیتی آدرسهایش را نمیدهد و این داراییها در گزارش بعدی اثبات ذخایر (Proof of Reserves) دیده میشوند. شرکت امنیتی CertiK گفته برای اینکه بشود این مبلغ را مستقل روی بلاکچین وارسی کرد، اطلاعات بیشتری از بایننس لازم دارد.
بایننس شنبه ۹ آبان در سومین بهروزرسانیاش گفت ۹۰ درصد داراییهای دزدیدهشده را جایگزین کرده است؛ در بهروزرسانی قبلی این رقم حدود ۸۰ درصد بود. ده دارایی حالا کامل پشتوانه دارند: بیتکوین، اتر، تتر، BNB، سولانا، USDC، XRP، USD1، RLUSD و زیکش. ۱۰ درصد باقیمانده توکنهای کممعاملهای است که بایننس هنوز در بازار، از دلالهای خارج از بورس و با کمک پروژهها جمع میکند و نگفته دقیقاً کدامها هستند. به گزارش کریپتو تایمز، کیف پولی که به Ethena نسبت داده میشود حدود ۱۲۸٫۶ میلیون توکن ENA، به ارزش حدود ۲۴ میلیون دلار، به بایننس فرستاده تا کمبود ENA جبران شود. این مقدار نزدیک ۶۰ درصد ENAهای دزدیدهشده است.
همراه همین خبر، بایننس گزارش اولیهٔ اثبات ذخایرش را هم بهروز کرد. این گزارش موجودی ساعت ۳:۳۰ بامداد شنبه را نشان میدهد و نسبت ذخیره برای هر ده دارایی ۱۰۰ درصد یا بیشتر است: از ۱۰۰ درصد برای اتر، تتر و سولانا تا حدود ۱۰۶ درصد برای USDC. یعنی بایننس از هر کدام دستکم به اندازهٔ موجودی کاربرانش دارایی نگه داشته است. این عددها را هنوز نمیشود مستقل وارسی کرد: ساختن اثبات دانش صفر برای آنها ۴۰ تا ۵۰ ساعت طول میکشد و به گفتهٔ بایننس، کاربران از سهشنبه ۱۲ آبان میتوانند خودشان ببینند موجودیشان دستکم یکبهیک پشتوانه دارد. اثبات ذخایر هم فقط دارایی صرافی را با موجودی کاربران مقایسه میکند و همهٔ بدهیها و ریسکهای صرافی را نشان نمیدهد.
پول این جایگزینی از سه جا آمده است: بخشی از صندوق SAFU، بخشی از صندوق بیمهٔ معاملات آتی و خزانهٔ خود بایننس. صندوق بیمهٔ آتی از دارایی کاربران جداست و کارش پوشاندن زیان معاملههای اهرمیای است که لیکویید میشوند و وثیقهشان برای جبران ضرر کافی نیست. بایننس میگوید موجودی این صندوق بالاتر از حد لازم میماند و اگر پایینتر رفت، از پول شرکت پرش میکند. SAFU را هم بعد از این خرج دوباره به حدود یک میلیارد دلار میرساند. سهم هر کدام از این سه منبع را اعلام نکرده است.
SAFU صندوقی است که بایننس از تیر ۱۳۹۷ برای چنین روزی کنار گذاشته و به گفتهٔ رویترز، طبق سایت بایننس، کلش به بیتکوین نگه داشته میشود. اردیبهشت ۱۳۹۸، وقتی حدود ۷ هزار بیتکوین از یک کیف پول گرم بایننس دزدیده شد، کل زیان از همین صندوق جبران شد.
اندازهٔ زیان را هم باید کنار اندازهٔ بایننس دید. طبق گزارش سالانهٔ ۲۰۲۵ بایننس که رویترز به آن اشاره کرده، این صرافی حدود ۱۶۲٫۸ میلیارد دلار دارایی امانی کاربران را نگه میداشت. ۶٫۳ میلیارد دلار حدود ۴ درصد آن است و نزدیک نیمش هم مسدود شده است. CZ در ایکس حساب سرانگشتی خودش را هم نوشته است: از زیان ۶ و چند دهم میلیاردی، ۳ میلیارد مسدود است و یک و چند دهم میلیارد از SAFU میآید؛ «شکاف حدود ۲ میلیارد دلار است» که به گفتهٔ او دردناک ولی قابلمدیریت است (PublicAML). یی هی هم نوشته درآمد امسال بایننس این زیان را پوشش میدهد. پس بعید است توان پرداخت بایننس زیر سؤال برود، ولی اعتماد به امنیتش ضربهٔ سنگینی خورده است. نهاد ناظر مالی بازار جهانی ابوظبی (FSRA) هم، که بایننس هر هفته گزارش داراییهای خودش را به آن میدهد، گفته از نزدیک با بایننس در تماس است و ماجرا را زیر نظر دارد.
واریز دوباره کار میکند، برداشت هنوز نه. بایننس بامداد جمعه هر دو را بست، ولی یی هی ساعت ۷:۴۷ صبح گفت واریز عادی کار میکند. بایننس سرویس برداشتش را از نو میسازد و به گفتهٔ تنگ، تا این سرویس از آزمونهای سخت امنیتی رد نشود، آن را باز نمیکند. تنگ ساعت ۶ عصر جمعه گفته بود هدف این است که برداشتها ظرف حدود ۴۰ ساعت، یعنی تا صبح یکشنبه، باز شوند. بایننس شنبه هم گفت هنوز طبق برنامه یکشنبه ۱۰ آبان برداشتها را باز میکند، ولی ساعت دقیقش را بعداً اعلام میکند. طبق بهروزرسانی قبلی بایننس، برداشتها مرحلهبهمرحله و توکن به توکن باز میشوند. به گفتهٔ بایننس، از وقتی برداشتها بسته شد، خروج پول هم متوقف شده است.
صرافیهای Binance.US و کوینبیس میگویند آسیبی ندیدهاند (رویترز) و بایبیت هم همین را اعلام کرده است.
بازار چه واکنشی نشان داد؟
یک ساعت اول، پیش از آنکه بایننس حرفی بزند، بازار فقط از روی دادههای بلاکچین معامله میکرد و به گزارش کریپتوتیکر، در همان یک ساعت حدود ۶۲۸ میلیون دلار معاملهٔ اهرمی لیکویید شد. با باز شدن بازارهای آسیا، به گزارش رویترز، بیتکوین به ۷۶٬۳۶۸ دلار رسید که پایینترین قیمت شش هفتهٔ اخیر است و اتر به ۲٬۱۷۸ دلار، پایینترین قیمت دو ماه اخیر. BNB، توکن خود بایننس، تا حدود ۸ درصد افت کرد و شاخص ترس و طمع به ۳۰، یعنی محدودهٔ «ترس»، رسید. سهام کوینبیس، Strategy و Circle هم در معاملات بعد از بازار آمریکا حدود ۵ تا ۶ درصد پایین آمدند.
اگر در بایننس دارایی دارید، الان چه کنید؟
- منتظر باز شدن رسمی برداشت بمانید. برداشتها قرار است یکشنبه ۱۰ آبان، توکن به توکن، باز شوند و تا آن موقع کاری از دست شما برنمیآید. خبر باز شدن را فقط از اپلیکیشن یا حسابهای رسمی بایننس بگیرید. اگر میخواهید مطمئن شوید موجودی خودتان پشتوانه دارد، از سهشنبه ۱۲ آبان آن را در صفحهٔ اثبات ذخایر بایننس وارسی کنید. به هیچ پیامی که میگوید «از این لینک برداشت کنید» یا «فرم دریافت غرامت را پر کنید» اعتماد نکنید؛ بعد از هر هک بزرگ، کلاهبردارها همینها را میفرستند (نشانههای فیشینگ).
- تا باز شدن برداشت، بیدلیل پول تازه به بایننس نفرستید. واریز کار میکند، ولی هر چه الان واریز کنید، تا باز شدن برداشت همانجا میماند. اگر مجبورید واریز کنید، آدرس را همان لحظه از داخل اپلیکیشن بایننس بردارید، نه از یک پیام یا یادداشت قدیمی.
- رمز و کدهایتان را فقط در اپلیکیشن رسمی وارد کنید. رمز عبور و کد تأیید دومرحلهای را فقط در اپلیکیشن رسمی یا سایتی بزنید که آدرسش را خودتان تایپ کردهاید. عبارت بازیابی کیف پولتان را هم هیچجا وارد نکنید؛ هیچ صرافیای آن را از شما نمیخواهد.
- وقتی برداشت باز شد، با مبلغ کم شروع کنید. ممکن است روزهای اول صف برداشت شلوغ باشد و پول دیرتر برسد (چرا برداشت در انتظار میماند). مراحل انتقال تتر از بایننس به سواپولت را اینجا گفتهایم.
- همهٔ دارایی بلندمدت را در یک صرافی نگه ندارید. هیچ صرافی و کیف پول امانی، بزرگ یا کوچک، صددرصد امن نیست. مبلغی را که مدتها لازمش ندارید، میتوانید در کیف پول سختافزاری نگه دارید.
هنوز چه چیزهایی معلوم نیست؟
- نقاط نفوذ دیگری که بایننس از آنها حرف میزند کجا هستند و لپتاپ مهندس چطور هک شد؛ جوابش را باید در گزارش فنی کامل بایننس دید.
- برداشتها یکشنبه دقیقاً کی و برای کدام توکنها باز میشوند، ۱۰ درصد باقیمانده کی جایگزین میشود و اثبات دانش صفر سهشنبه عددهای گزارش ذخایر را تأیید میکند یا نه.
- آیا FBI یا دولت دیگری حمله را رسماً به کره شمالی نسبت میدهد.
- چه مقدار از پولهای مسدودشده واقعاً به بایننس برمیگردد و چقدر طول میکشد.
- هکر با ۳٫۳ میلیارد دلار بیتکوین، اتر، XRP و TRX چه میکند و آیا صرافیها و سرویسهای تبادل جلویش را میگیرند.
پرسشهای رایج
آیا بایننس واقعاً هک شده است؟
بله. بایننس هک را تأیید کرده و زیان را حدود ۶٫۳ میلیارد دلار برآورد میکند. طبق یافتههای اولیه، نفوذ از لپتاپ هکشدهٔ یکی از مهندسانش شروع شد و کلید خصوصی کیف پولها لو نرفته است. بعداً بایننس گفت نقاط نفوذ دیگری هم پیدا کرده است.
آیا پول من در بایننس از دست رفته است؟
بایننس میگوید پول کاربران امن است و زیان را از جیب خودش میدهد. تا شنبه ۹ آبان ۹۰ درصد داراییهای دزدیدهشده را جایگزین کرده و گزارش اولیهٔ اثبات ذخایرش برای ده دارایی اصلی، از جمله بیتکوین، اتر و تتر، دستکم ۱۰۰ درصد پشتوانه نشان میدهد. وارسی مستقل این عددها از سهشنبه ۱۲ آبان ممکن میشود. کل زیان حدود ۴ درصد داراییای است که بایننس برای کاربرانش نگه میدارد.
کار چه کسی بود؟
شرکتهای ردیابی بلاکچین TRM Labs، Chainalysis و الیپتیک حمله را کار هکرهای دولتی کره شمالی میدانند و TRM و Chainalysis نام گروه TraderTraitor را آوردهاند؛ همان گروهی که FBI هک بایبیت را به آن نسبت داد. بایننس و FBI هنوز کسی را مقصر ندانستهاند؛ FBI فقط گفته از ماجرا خبر دارد و با شرکایش هماهنگ است.
چرا تتر و USDC مسدود شدند ولی بیتکوین و اتر نه؟
تتر و USDC را شرکتهایی منتشر میکنند که میتوانند هر آدرسی را در لیست سیاه بگذارند. بیتکوین، اتر و XRP ناشر ندارند و هیچکس نمیتواند جلوی جابهجاییشان را بگیرد. برای همین هکر از همان دقیقههای اول استیبلکوینها را به اتر تبدیل میکرد.
برداشت از بایننس کی باز میشود؟
بایننس شنبه ۹ آبان گفت هنوز طبق برنامه یکشنبه ۱۰ آبان برداشتها را باز میکند؛ ساعت دقیقش را بعداً اعلام میکند و برداشتها توکن به توکن باز میشوند. واریز از صبح جمعه دوباره کار میکند، ولی برداشت تا وقتی سرویس تازهاش از آزمونهای امنیتی رد نشود، بسته میماند.
این بزرگترین هک تاریخ رمزارز است؟
بله، و به گفتهٔ الیپتیک احتمالاً بزرگترین سرقت تاریخ در هر زمینهای. رکورد قبلی رمزارز هک بایبیت با حدود ۱٫۵ میلیارد دلار در اسفند ۱۴۰۳ بود و هک بایننس بیش از چهار برابر آن است. حتی ۳٫۳ میلیارد دلاری که بعد از مسدودیها در دست هکر مانده، از هر سرقت قبلی بیشتر است.